
AOMEI Backupper to program do tworzenia kopii zapasowych oraz klonowania dysków w Windowsie, który posłużył do kompletnie innego celu. Został wykorzystany przez cyberprzestępców do rozprzestrzeniania złośliwego oprogramowania.
Hakerzy uzyskali dostęp do infrastruktury producenta AOMEI Backupper i podmienili pliki konfiguracyjne, dzięki czemu malware trafiał na urządzenia użytkowników bez ich wiedzy. Cyberprzestępcy podmieniali pliki od kwietnia do lipca 2026 roku. Proceder odkryła grupa badaczy z ManageEngine Threat Analysis Lab we współpracy z Google Threat Intelligence Group i Mandiant. Za atakami ma stać grupa oznaczona jako UNC7017.
Złośliwe oprogramowanie ukryte w mechanizmie aktualizacji
Pierwsze podejrzane działania wykryto 28 maja, kiedy AOMEI Backupper niespodziewanie instalował narzędzie zdalnego dostępu Radmin na komputerach dwóch niezależnych firm.
AOMEI Backupper posłużył do rozprzestrzeniania złośliwego oprogramowania.
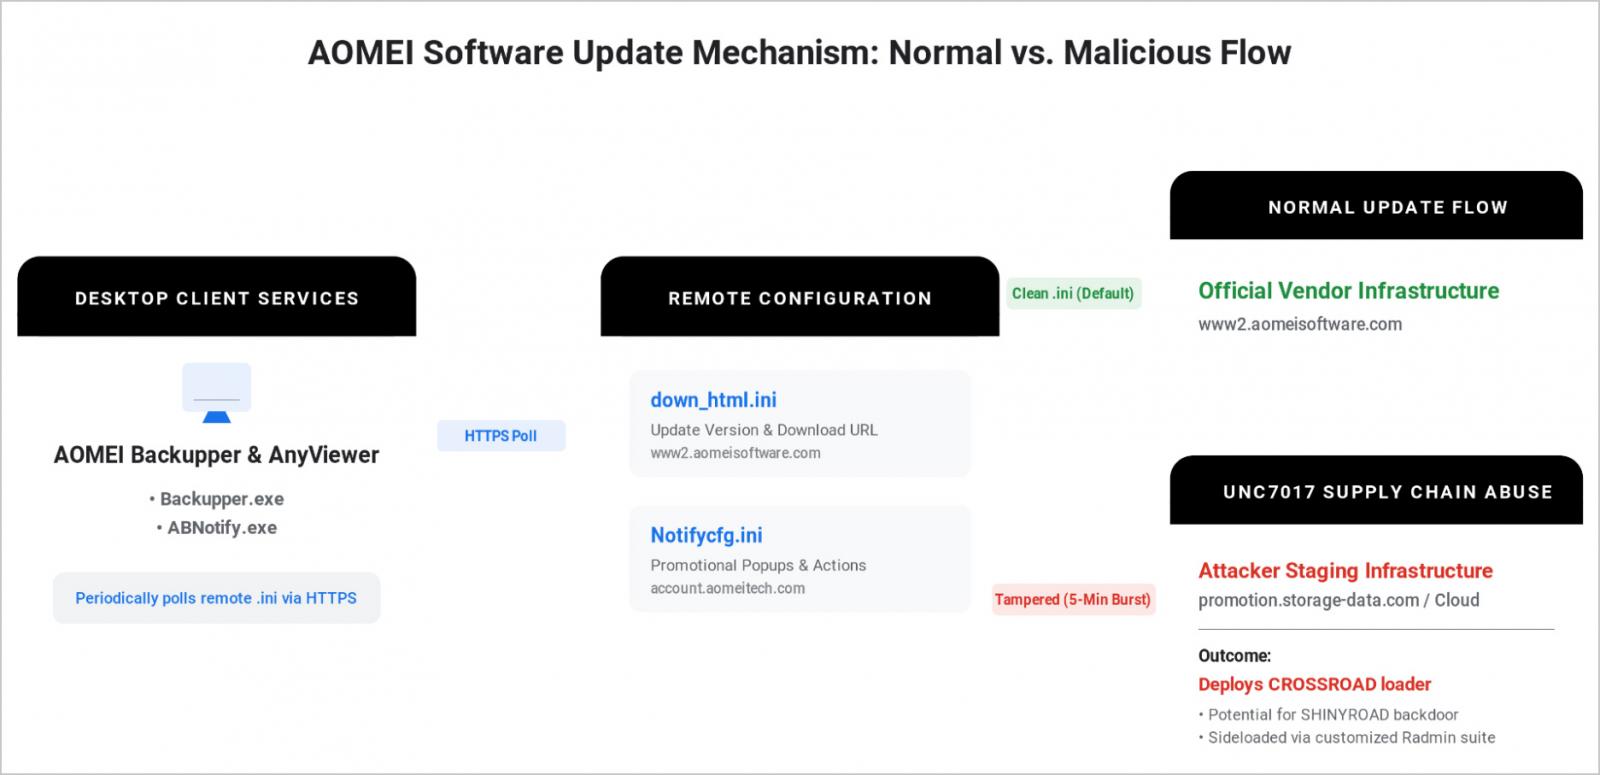
Badacze ustalili, że instalację uruchamiał wbudowany mechanizm odpowiedzialny za promocję i powiadomienia. Hakerzy modyfikowali dwa pliki konfiguracyjne, down_html.ini oraz Notifycfg.ini, odpowiedzialne za pobieranie pakietów i wyświetlanie komunikatów.
Aplikacja była przekierowywana do złośliwego archiwum ZIP, a następnie uruchamiany był malware bez interakcji użytkownika. Hakerzy podmieniali również sumę kontrolną pliku, dzięki czemu archiwum przechodziło weryfikację. Co ciekawe, konfigurację przywracano do prawidłowego stanu po kilku minutach. Początkowo uniemożliwiało to badaczom odtworzenie ataku.
Dopiero ciągłe monitorowanie serwerów pozwoliło 16 lipca zarejestrować złośliwe modyfikacje. Potwierdzono trzy okresy aktywności: 28 maja przez 10 minut, 16 lipca przez 6 minut oraz 20 lipca przez 5 minut.
Dwa rodzaje malware i próba kradzieży danych
Atakujący rozpowszechniali downloader CROSSROAD oraz backdoora SHINYROAD. Pierwszy analizował zainfekowany komputer, pobierał dodatkowe komponenty i zapewniał ponowne uruchamianie złośliwego kodu poprzez zaplanowane zadanie.
SHINYROAD wykorzystywał legalne komponenty Radmin do ładowania szkodliwego kodu i komunikacji z serwerem kontrolowanym przez przestępców. Pozwalało to potencjalnie wykonywać kolejne polecenia na zainfekowanych urządzeniach.
Podczas ataku 20 lipca zaobserwowano również próbę przechwycenia danych uwierzytelniających Windowsa. Niewidoczne okno miało wymusić połączenie z kontrolowanym przez hakerów zasobem WebDAV, umożliwiając pozyskanie skrótów NTLM.
Zidentyfikowano poszkodowane organizacje między innymi w USA, Australii, Indiach, Singapurze, Hiszpanii i Szwajcarii. Ataki dotyczyły branży IT, telekomunikacji oraz szkolnictwa wyższego. Liczba ofiar może być większa.
Jak widać, nawet legalne oprogramowanie może stać się drogą infekcji, jeżeli przestępcy przejmą kontrolę nad jego infrastrukturą.

Pokaż / Dodaj komentarze do:
Program miał chronić dane. Zamiast tego otworzył hakerom drzwi do Windowsa