
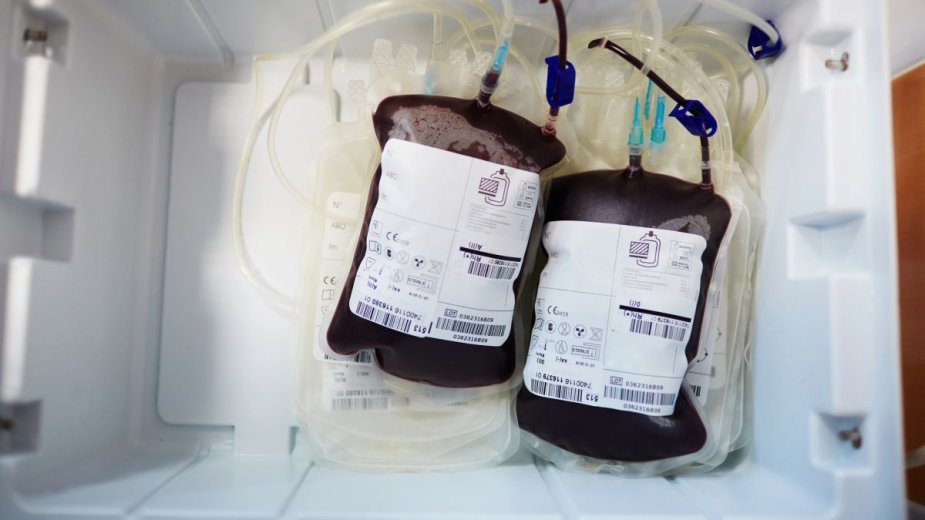
Po serii cyberataków na chłodziarki w supermarketach hakerzy wzięli na cel znacznie bardziej wrażliwy cel, w którym temperatura przechowywania ma kluczowe znaczenie. Tym razem ofiarą padła bowiem francuska służba krwiodawstwa (EFS), a konkretnie urządzenia chłodnicze wykorzystywane w trzech lokalizacjach. Na szczęście incydent nie doprowadził do utraty żadnych materiałów biologicznych.
Hakerzy zaatakowali systemy chłodnicze EFS
Jak poinformowało francuskie Ministerstwo Zdrowia, sytuacja jest monitorowana, a wszystkie przechowywane zasoby udało się zabezpieczyć. Atak uruchomił bowiem system alarmowy EFS, dzięki czemu personel mógł przenieść zagrożone materiały do odpowiednich urządzeń. Jednym z dotkniętych incydentem regionów miała być Burgundia-Franche-Comté.
Tym razem ofiarą hakerów padła francuska służba krwiodawstwa (EFS), a konkretnie urządzenia chłodnicze wykorzystywane w trzech lokalizacjach.
Z komunikatu EFS wynika, że włamanie dotyczyło infrastruktury zewnętrznego dostawcy usług. Francuskie media wskazują na firmę Coolworld, która potwierdziła incydent i według jej wyjaśnień problem dotyczył oprogramowania do zdalnego monitorowania, a dokładniej komponentu dostarczanego przez zewnętrznego producenta. Na razie nie ujawniono jednak szczegółów technicznych, więc nie wiadomo, w jaki sposób napastnicy uzyskali dostęp do systemów.
Co istotne, niepokojący jest fakt, że zagrożenie wykrył system monitorowania i alarmowania EFS, a nie rozwiązania samego dostawcy. Nie wiadomo też, czy urządzenia były bezpośrednio dostępne z internetu, czy hakerzy najpierw włamali się do wewnętrznej sieci Coolworld.
Lodówki coraz częstszym celem cyberataków
Nie jest to odosobniony przypadek, bo w poprzednich tygodniach podobne ataki dotknęły systemów chłodniczych w supermarketach. Wśród wymienianych producentów sterowników pojawiały się Danfoss oraz Copeland/Dixell. Co gorsza, dokumentacja tych urządzeń nie zawsze zalecała odpowiednio restrykcyjne zabezpieczenia. Instrukcje Copeland/Dixell dopuszczały nawet udostępnianie portów 80 i 22 bezpośrednio w internecie, a VPN przedstawiano jako opcję.
Producenci zaczęli publikować ostrzeżenia i zalecenia, by dostęp do sterowników ograniczać do zabezpieczonych sieci VPN. Problem w tym, że część takich komunikatów pojawiła się dopiero w październiku 2026 roku, już po pierwszej fali ataków. Wygląda więc na to, że branża dopiero teraz nadrabia zaległości w kwestii cyberbezpieczeństwa. A w przypadku urządzeń przechowujących krew czy inne materiały biologiczne konsekwencje zaniedbań mogłyby być znacznie poważniejsze niż zepsute mrożonki.

Pokaż / Dodaj komentarze do:
Kolejny atak na lodówki. Tym razem stawką jest ludzkie życie