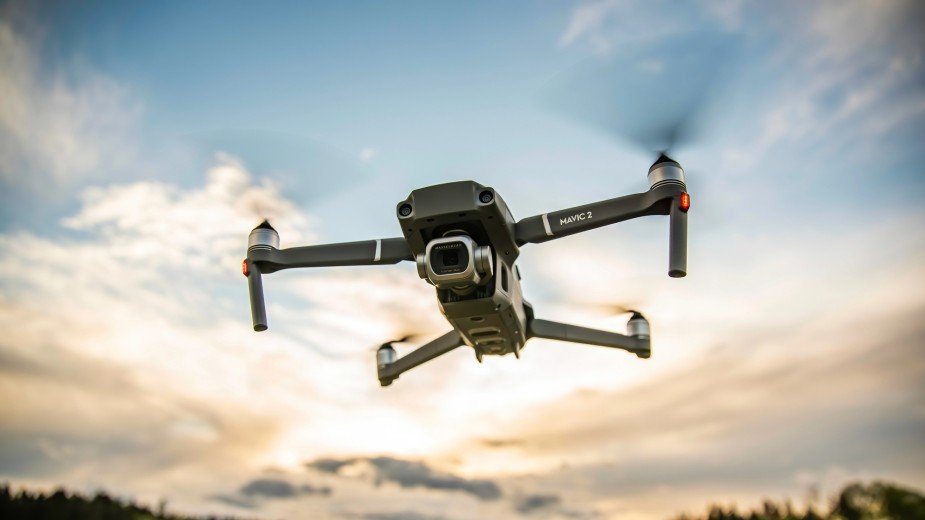
Poważna luka w Bluetooth umożliwia hakerom przejęcie kontroli nad dronami DJI w powietrzu. Luka w Bluetooth dotyczy 16 modeli dronów DJI, w tym serii Mavic, Mini, Air, Neo, Flip i Avata.
Ogromna luka w systemie Bluetooth w 16 najpopularniejszych dronach DJI może pozwolić hakerowi na odcięcie operatora i przejęcie kontroli nad dronem bez konieczności uwierzytelniania. Błąd dotyczy komercyjnych dronów z serii Mavic i Mini chińskiego producenta, a także Air 3, Air 3/3S, Neo, Flip i Avata 2/360.
Badacze bezpieczeństwa Abdelrahman Yousef i dr Jordan Samhi odkryli lukę, oznaczoną numerem CVE-2026-78306, w sposobie, w jaki drony DJI uwierzytelniają polecenia wysyłane za pośrednictwem interfejsu Bluetooth. Opis usterki wskazuje , że Bluetooth służy do łączenia się z interfejsem WiFi drona i wymiany danych sieciowych. Jednak badacze odkryli, że tylko 3 polecenia (pobierające nazwę sieci WiFi, hasło i adres MAC) faktycznie sprawdzają zaufany uniwersalny unikatowy identyfikator (UUID). Pozostałe polecenia nie podlegają tej kontroli, co oznacza, że każda osoba w zasięgu Bluetooth może wysyłać nieautoryzowane instrukcje za pomocą DUML, zastrzeżonego języka DJI do komunikacji drona z kontrolerem.
Dron może zostać zrestartowany lub wyłączony
Dowód koncepcji (PoC) przedstawiony przez badaczy pokazuje, że nieautoryzowane polecenia mogą zmienić hasło i SSID Wi-Fi, zmienić ustawienia sieci bezprzewodowej, wyłączyć lub uruchomić ponownie Wi-Fi i Bluetooth, zrestartować, albo wyłączyć drona oraz zresetować ustawienia, czy sformatować kartę pamoęci.
W swoim oświadczeniu badacze ostrzegają, że ich PoC może spowodować „utratę danych, zmiany konfiguracji, utratę łączności i zakłócenia w działaniu urządzeń” i podkreślają, że należy go używać wyłącznie w kontrolowanych środowiskach i w systemach, w których badacze są upoważnieni do testowania.
Naukowcy dodają, że ich narzędzie testowe celowo umieszcza dodatkowy krok potwierdzenia przed poleceniami, które uznają za niebezpieczne.
Czy haker naprawdę może przejąć drona podczas lotu?
Atakujący może wykorzystać te luki, aby zmienić hasło WiFi drona, włamać się do jego wewnętrznej sieci i potencjalnie uzyskać dostęp do interfejsu sterowania lotem, uzyskując możliwość wydawania poleceń lotu. Na chwilę obecną nie ma doniesień o wykorzystaniu tej luki w zabezpieczeniach, nie jest ona też wymieniona w katalogu znanych luk wykorzystywanych przez CISA.
Nawet jeśli hakerom nie uda się przejąć pełnej kontroli nad dronem, naukowcy przyznają, że może dojść do „utraty łączności” – oznacza to, że sygnał między dronem a osobą nim sterującą zostanie przerwany lub zakłócony.
CVE-2026-78306 była jedną z kilku luk w zabezpieczeniach DJI, które Yousef i Samhi ujawnili w sierpniu. Inne problemy obejmowały serwer multimedialny, do którego dostęp nie wymagał logowania, usługę transferu plików FTP, która używała tego samego hasła dla każdego urządzenia, a także serwer multimedialny, który ujawniał informacje, do których nie powinien mieć dostępu.
Wcześniejsze odkrycie z sierpnia dotyczyło przesyłania danych DUML przez Bluetooth bez szyfrowania, co oznacza, że potencjalnie każda osoba znajdująca się w pobliżu może je odczytać.
Spodobało Ci się? Podziel się ze znajomymi!

Pokaż / Dodaj komentarze do:
Lecisz dronem DJI. Nagle ktoś inny może zacząć wydawać mu polecenia