
Cyberprzestępcy znaleźli kolejny sposób na zarabianie pieniędzy kosztem nieświadomych użytkowników. Badacze GreyNoise wykryli kampanię proxyjacking, w której atakujący przejmowali urządzenia podłączone do internetu i wykorzystywali je do prowadzenia komercyjnej sieci proxy. Zidentyfikowano co najmniej 143 zainfekowane urządzenia w 34 krajach.
Sprawa wyszła na jaw podczas analizy podejrzanej aktywności w jednej z organizacji. Badacze ustalili, że przestępcy instalowali na przejętych systemach legalną aplikację Pawns.app, ale robili to bez zgody właścicieli.
Legalna aplikacja wykorzystana przez cyberprzestępców
Pawns.app pozwala zarabiać na udostępnianiu części przepustowości łącza internetowego. Użytkownicy otrzymują wynagrodzenie za przekazywanie ruchu, pod warunkiem korzystania z odpowiednich adresów IP. W tym przypadku atakujący mogli gromadzić wynagrodzenie z wielu przejętych połączeń jednocześnie.
Badacze GreyNoise wykryli kampanię proxyjacking, w której atakujący przejmowali urządzenia podłączone do internetu i wykorzystywali je do prowadzenia komercyjnej sieci proxy.
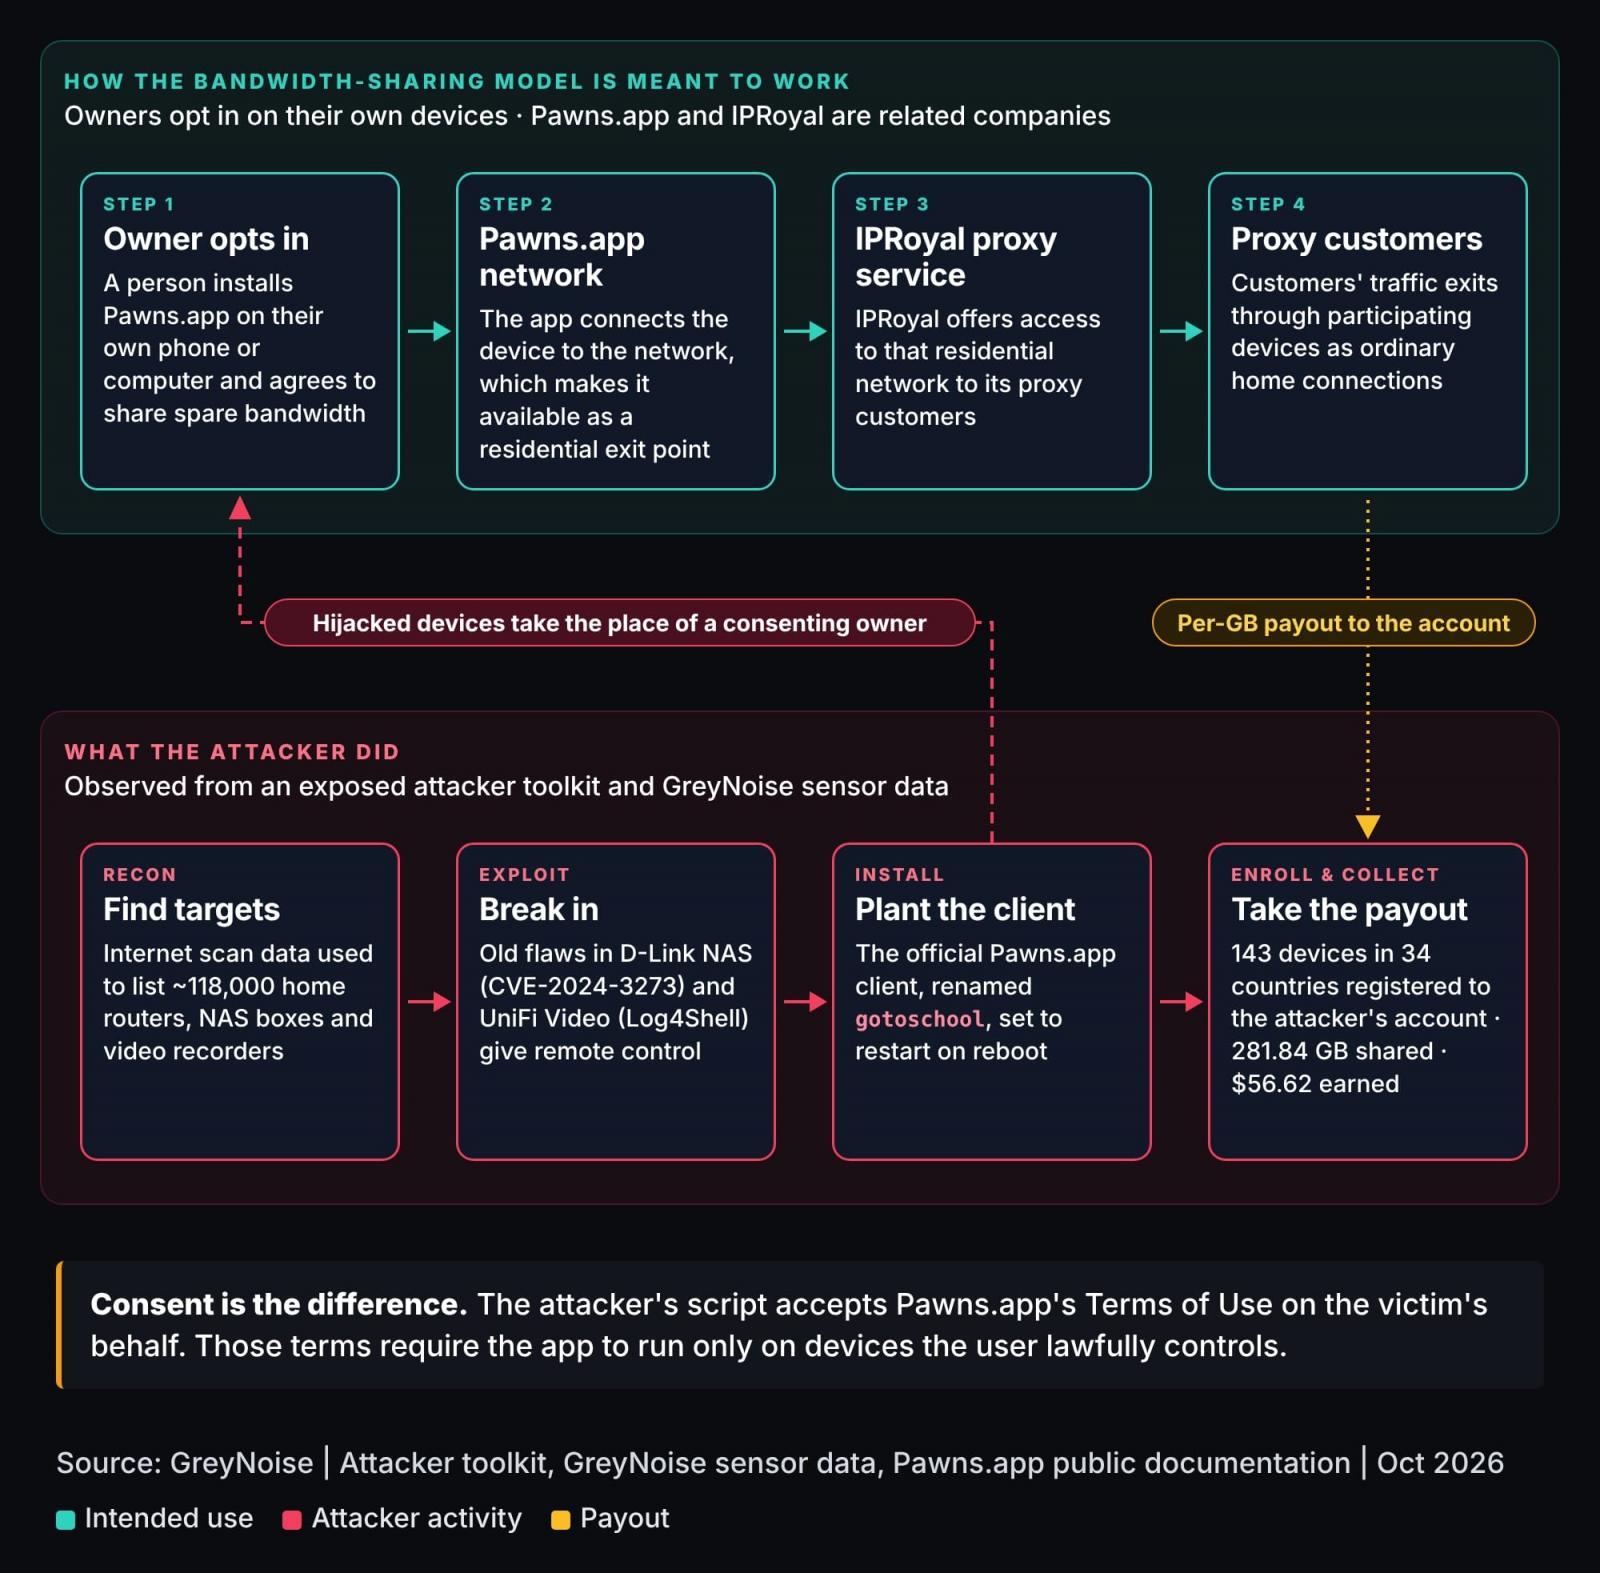
Do włamań wykorzystywano podatności CVE-2024-3272 i CVE-2024-3273 w serwerach NAS D-Link ShareCenter, CVE-2021-44228 w Ubiquiti UniFi Video NVR oraz CVE-2025-31324 w SAP NetWeaver Visual Composer. Badacze zauważyli również próby atakowania rejestratorów DVR i NVR firm Hikvision oraz Dahua, ale nie wskazali konkretnych luk wykorzystywanych w tych urządzeniach.
W niektórych przypadkach przestępcy dodatkowo konfigurowali uwierzytelnianie SSH za pomocą kluczy, aby zachować alternatywną możliwość dostępu do przejętego sprzętu.
Zagrożone nie tylko urządzenia, ale również adresy IP
Przekazywanie cudzego ruchu przez własne łącze może prowadzić do poważnych konsekwencji. Nawet legalne sieci proxy bywają wykorzystywane do podejrzanych działań, jeśli kontrola nad przesyłanym ruchem jest niewystarczająca.
Właściciel adresu IP może wówczas spotkać się z blokadami usług internetowych lub podejrzeniami o udział w nielegalnej aktywności. FBI ostrzegało wcześniej, że podobne sieci są wykorzystywane do masowych prób logowania na cudze konta przy użyciu skradzionych danych.
GreyNoise udostępnia bezpłatną usługę pozwalającą sprawdzić, czy dany adres IP występuje w znanych legalnych lub podejrzanych sieciach proxy. Żeby skorzystać z tego narzędzia potrzebne jest konto.
Jak się chronić
Warto aktualizować oprogramowanie urządzeń, stosować silne hasła, ograniczać dostęp z internetu oraz unikać pobierania programów z niezaufanych źródeł. Cóż, cyberprzestępcy próbują różnych metod, by wyciągnąć pieniądze i jak widać nie trzeba wcale podszywać się pod instytucje czy firmy. Wystarczy legalna aplikacja, żeby nabrać niczego nieświadomych użytkowników.

Pokaż / Dodaj komentarze do:
Kiedyś kradli prąd, teraz kradną internet. Konsekwencje mogą spaść na ciebie