
Cyberprzestępcy wykorzystali lukę w Windowsie do przeprowadzenia ataków na terminale płatnicze w ponad 20 krajach. Zainfekowali przeszło 700 urządzeń POS, zbierając informacje dotyczące co najmniej miliona kart kredytowych i debetowych. Operacja mogła trwać miesiącami, a jej wykrycie było możliwe dzięki poważnemu błędowi popełnionemu przez samych przestępców.
Badacze bezpieczeństwa odkryli rozbudowaną operację polegającą na przechwytywaniu danych transakcyjnych z komputerów obsługujących płatności. Cyberprzestępcy pozostawili bowiem serwer dostępny publicznie, umożliwiając specjalistom przeanalizowanie zgromadzonych informacji. Na serwerze znajdowały się dane finansowe, kod źródłowy złośliwego oprogramowania oraz materiały pozwalające odtworzyć przebieg ataków.
Stara luka Windows pozwoliła przejąć terminale
Przestępcy wykorzystali podatność CVE-2024-49138, występującą w wybranych wersjach Windows 10, Windows 11 i Windows Server. Problem dotyczył sterownika Common Log File System i umożliwiał podniesienie uprawnień do poziomu SYSTEM. Luka otrzymała ocenę 7,8 punktu w dziesięciostopniowej skali CVSS.
Cyberprzestępcy wykorzystali lukę w Windowsie do przeprowadzenia ataków na terminale płatnicze w ponad 20 krajach.
Microsoft usunął ją już w grudniu 2024 roku, jednak wiele komputerów obsługujących terminale POS nadal nie posiadało odpowiednich aktualizacji. Po uzyskaniu dostępu do podatnych systemów cyberprzestępcy instalowali trojana RAT, umożliwiającego zdalne kontrolowanie zainfekowanych urządzeń.
Złośliwe oprogramowanie stale rejestrowało informacje przepływające przez terminale podczas realizowania transakcji. W porównaniu z atakami wykorzystującymi nieznane wcześniej podatności przestępcy korzystali z publicznie dostępnych informacji oraz kodu demonstracyjnego PoC. Nie musieli więc samodzielnie opracowywać całkowicie nowej metody wykorzystania luki.
Brazylia najbardziej dotknięta atakami
Według badaczy zainfekowano ponad 700 terminali płatniczych działających w przeszło 20 krajach. Najwięcej przypadków odnotowano w Brazylii, gdzie część placówek handlowych nadal korzysta ze starszych wersji Windows i nieaktualnego oprogramowania.
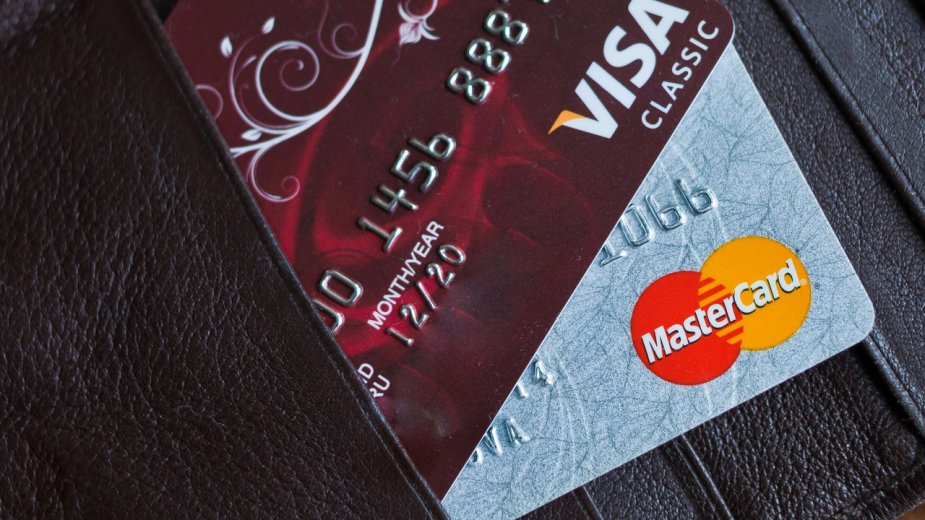
Na ujawnionym serwerze znaleziono dane dotyczące co najmniej miliona kart płatniczych. Obejmowały one numery kart, terminy ważności, nazwy banków wydających karty, kraje ich pochodzenia oraz informacje o organizacjach płatniczych. Operacja trwała przez wiele miesięcy, a niewykluczone, że nawet dłużej.
Serwer przestępców prawdopodobnie przestał być dostępny pod koniec sierpnia 2026 roku. We wrześniu badacze zgłosili sprawę brazylijskim służbom odpowiedzialnym za reagowanie na incydenty komputerowe, CTIR.

Pokaż / Dodaj komentarze do:
Łatka do Windowsa była od 2024 roku. Hakerzy zdążyli zebrać milion kart