
Pendrive zabezpieczony odciskiem palca i szyfrowaniem AES-256 powinien zapewniać wysoki poziom ochrony danych. Tymczasem badacz bezpieczeństwa Xusheng Li odkrył, że Lenovo ThinkPlus FU100 w rzeczywistości nie szyfrował zapisanych plików. Czytnik linii papilarnych jedynie aktywował połączenie USB. Jakby tego było mało wewnątrz urządzenia znajdowała się zwykła karta SD.
Odpowiednio zabezpieczony pendrive powinien gwarantować bezpieczeństwo przechowywanych na nim danych. Owszem, nie ma w pełni skutecznej ochrony, aczkolwiek jeżeli funkcje zabezpieczające nie pełnią swoich funkcji, to coś jest ewidentnie nie tak.
Zabezpieczenie, które nie chroniło plików
Po sprawdzeniu pendrive'a ThinkPlus FU100 okazało się, iż osoba mająca fizyczny dostęp do tego nośnika była w stanie odczytać znajdujące się na nim informacje, bez konieczności przechodzenia przez weryfikację biometryczną. Wystarczyło uzyskać bezpośredni dostęp do karty SD umieszczonej wewnątrz obudowy. Li zaznacza jednak, że deklarowane zabezpieczenia sprzętowe nie zawsze odpowiadają rzeczywistym możliwościom urządzenia.
Lenovo ThinkPlus FU100 w rzeczywistości nie szyfrował zapisanych plików. Czytnik linii papilarnych jedynie aktywował połączenie USB.
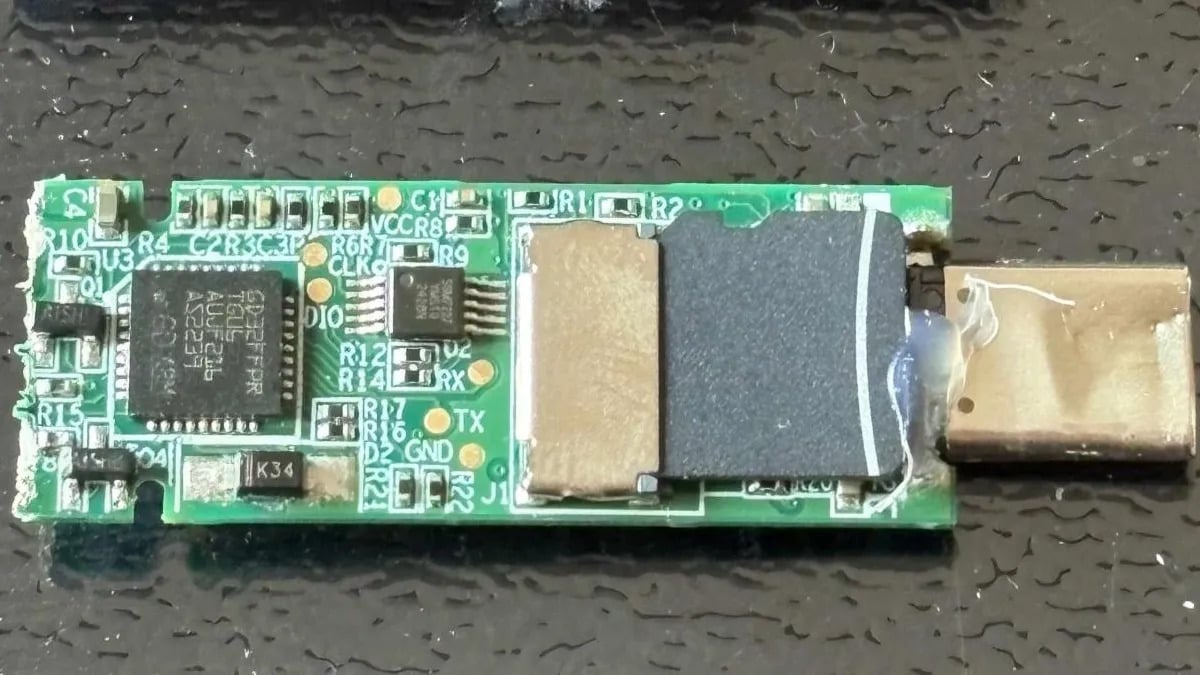
Źródło: Xusheng Li/Vector 35
Pierwsze badania przeprowadzono jeszcze w ubiegłym roku. Początkowo próbowano utrudnić dostęp do karty za pomocą żywicy epoksydowej. Lenovo później przygotowało poprawki obejmujące FU100, FU200, TU800 oraz zewnętrzny dysk SSD TSD303.
Producent uznał luki w zabezpieczeniach za poważne. Jedna z trzech podatności umożliwiała lokalnemu, zalogowanemu użytkownikowi obejście uwierzytelniania i dodanie nieautoryzowanego odcisku palca.
Kolejny problem dotyczył haseł
W przypadku Lenovo TSD303 dane rzeczywiście były szyfrowane, ale urządzenie przesyłało hasło do komputera w formie niezaszyfrowanego tekstu. Pozwalało to przechwycić je podczas komunikacji USB.
Pierwsza poprawka, udostępniona po trzech miesiącach, wykorzystywała klucz wyprowadzany z wartości przypominającej znacznik czasu. Można go było jednak odtworzyć poprzez analizę oprogramowania. Dopiero późniejsza aktualizacja przeniosła sprawdzanie hasła bezpośrednio do dysku.
Podobny zestaw narzędzi programistycznych wykorzystywano w dziewięciu innych urządzeniach różnych producentów. Większość również mogła ujawniać hasła, a dwa modele przechowywały niezaszyfrowane dane na kartach microSD.
Sztuczna inteligencja pomogła znaleźć kolejne luki
Li wykorzystał także narzędzie OpenAI Codex do analizy zabezpieczeń innych producentów. W oprogramowaniu Netac znaleziono stały klucz szyfrujący i hasło użytkownika zapisywane w dziennikach diagnostycznych. Analiza zajęła około siedmiu minut. Zabezpieczenia KakaSoft USB Copy Protection udało się obejść w około 26 minut, a Nexcopy Copy Secure w dziesięć minut.
W przypadku SecZure YutianDun odkryto dwa ukryte konta z prostymi hasłami. Samo odkrycie nie przesądza jednak o celowym pozostawieniu furtki. Badacz nie powiadomił KakaSoft, Nexcopy ani SecZure przed publikacją. Podczas marcowego wystąpienia Netac nie oferował jeszcze poprawki.

Pokaż / Dodaj komentarze do:
Pendrive Lenovo to scam roku? Obiecywane szyfrowanie istniało tylko na papierze