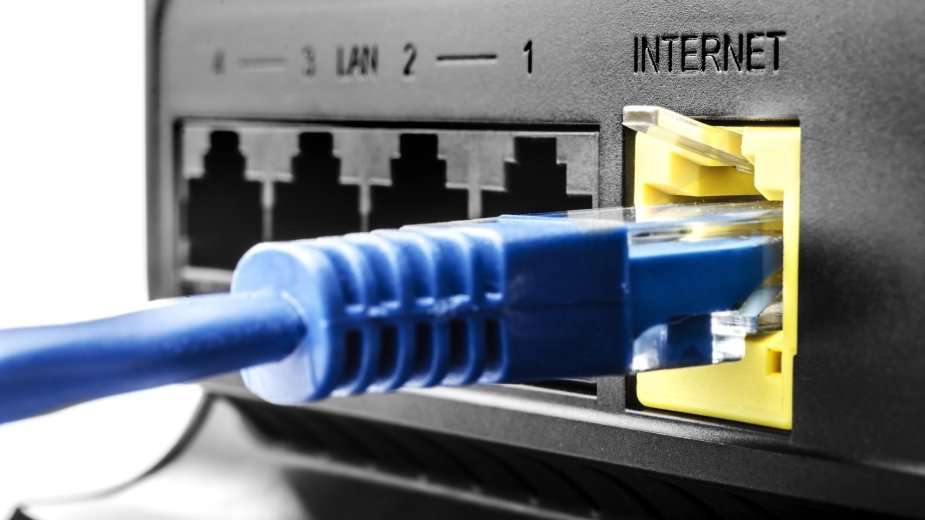
Właściciele routerów ASUS powinni jak najszybciej sprawdzić dostępność aktualizacji oprogramowania. Producent wydał pilne poprawki usuwające trzy poważne luki w zabezpieczeniach, które w określonych warunkach mogły pozwolić atakującym uzyskać uprawnienia administratora bez logowania. Zagrożenie dotyczy wybranych modeli, ale ASUS nie opublikował jeszcze pełnej listy urządzeń objętych problemem. Osoby, które nie mogą od razu zaktualizować routera, powinny przynajmniej ograniczyć możliwość zdalnego dostępu do urządzenia.
Firma Asus wydała pilną aktualizację łatającą trzy poważne luki w zabezpieczeniach niektórych routerów, które mogą umożliwić atakującym uzyskanie dostępu administratora bez hasła. Ze względu na powagę tych luk, zaleca się użytkownikom natychmiastową aktualizację urządzeń lub wyłączenie dostępu zdalnego do czasu zakończenia aktualizacji.
Routery ASUS z poważnymi lukami w zabezpieczeniach
Jedna z luk, CVE-2026-75775, dotyczy niektórych modeli routerów Asus z oprogramowaniem serii 3.0.0.6_102. Luka ta umożliwia atakującemu w tym samym segmencie sieci (sieci sąsiedniej) uzyskanie dostępu administracyjnego bez uwierzytelniania w określonych warunkach. Luka ta została sklasyfikowana jako wysokiego stopnia zagrożenia.
Dwie inne luki w zabezpieczeniach, oznaczone kodami CVE-2026-75779 i CVE-2026-93489, również charakteryzują się wysokim stopniem zagrożenia. Według firmy Asus, pierwsza z nich wymaga interakcji użytkownika, ale atakujący nie potrzebuje konta (uprawnień) w systemie, aby wykorzystać tę lukę. Druga luka może zostać wykorzystana przez nieuwierzytelnionego atakującego w tej samej sieci, bez interakcji użytkownika.
Dwie inne luki w zabezpieczeniach, oznaczone kodami CVE-2026-75779 i CVE-2026-93489, również charakteryzują się wysokim stopniem zagrożenia. Według firmy Asus, pierwsza z nich wymaga interakcji użytkownika, ale atakujący nie potrzebuje konta (uprawnień) w systemie, aby wykorzystać tę lukę. Druga luka może zostać wykorzystana przez nieuwierzytelnionego atakującego w tej samej sieci, bez interakcji użytkownika.
ASUS zaleca natychmiastową aktualizację oprogramowania
Asus nie podał szczegółów technicznych ani listy routerów dotkniętych tymi lukami. Firma zaleca instalację najnowszego oprogramowania układowego jako głównego rozwiązania.
Aktualizacje są dostępne na oficjalnej stronie pomocy technicznej firmy Asus lub na stronie odpowiedniego routera Wi-Fi. Użytkownikom, którzy nie mogą natychmiast przeprowadzić aktualizacji, Asus zaleca również ustawienie silnego i unikalnego hasła, składającego się z co najmniej 10 znaków, do zarządzania routerem i siecią Wi-Fi, wyłączenie zdalnego dostępu przez sieć WAN oraz zezwalanie na łączenie się z siecią wyłącznie zaufanym urządzeniom. Firma zaleca również sprawdzenie ustawień routera, usunięcie nieznanych podłączonych urządzeń lub wpisów dotyczących aplikacji towarzyszących oraz ponowne uruchomienie routera po zainstalowaniu aktualizacji.

Pokaż / Dodaj komentarze do:
Masz taki router? Lepiej natychmiast go zaktualizuj. Trzy groźne luki