
Microsoft Authenticator w wersji na Androida posiadał groźną lukę, która prowadziła do przejęcia konta użytkownika. Na szczęście została usunięta w aktualizacji aplikacji.
Microsoft Authenticator na Androida posiadał niebezpieczną lukę prowadzącą do przejęcia konta użytkownika. Pomagała cyberprzestępcy podszyć się pod zaufane narzędzie np. Microsoft Teams i uzyskać dostęp do poczty, kalendarza czy plików.
Microsoft Authenticator nie rozpoznawał prawdziwej aplikacji
Podatność otrzymała oznaczenie CVE-2026-80097 oraz ocenę 8,6 punktu w skali CVSS. Microsoft sklasyfikował ją jako ważną i usunął w wersji Authenticator 6.2606.4246.
Microsoft Authenticator w wersji na Androida posiadał groźną lukę, która prowadziła do przejęcia konta użytkownika.
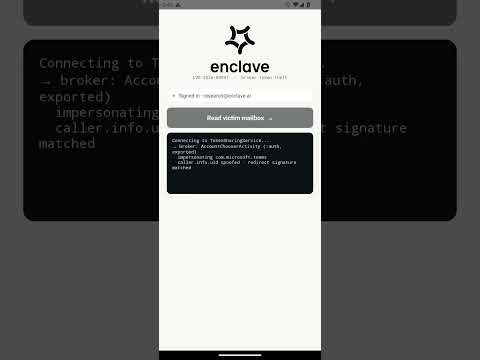
Problem odkrył Ofek Levin w ramach programu badawczego firmy Enclave. Szczegóły zostały opublikowane 23 października 2026 roku. Authenticator nie służy wyłącznie do generowania kodów jednorazowych. Przekazuje również tokeny aplikacjom takim jak Teams czy Outlook.
Według badacza komponent AccountChooserActivity mógł zostać uruchomiony przez dowolną aplikację zainstalowaną na urządzeniu. Fałszywa aplikacja mogła podszyć się pod prawdziwy program zainstalowany na urządzeniu.
Mechanizm odpowiedzialny za weryfikację podpisu cyfrowego, weryfikował wówczas aplikację, którą uznawał za prawdziwą. Authenticator miał możliwość ustalenia rzeczywistego nadawcy, ale nie korzystał z tego.
Luka pozwalała uzyskać dostęp do danych
Z przeprowadzonego przez Enclave eksperymentu wynika, iż atakujący wykorzystując tę lukę był w stanie uzyskać dostęp do wrażliwych danych za pomocą Microsoft Authenticator. W tym przypadku fałszywa aplikacja Microsoft Grap pozwalała odczytywać wiadomości, a także otwierać oraz modyfikować pliki.
Co istotne, złośliwy program nie potrzebował uprawnień systemowych Androida. Tokeny dotyczyły konta służbowego zalogowanego w Authenticator na danym urządzeniu, a nie wszystkich kont użytkownika. Badacze i Microsoft przedstawiają jednak nieco odmienne warunki wykorzystania podatności.
Według Enclave demonstracyjny atak działał bez dodatkowej interakcji użytkownika, jeśli konto było już zalogowane. Microsoft twierdzi natomiast, że konieczne było zainstalowanie złośliwej aplikacji oraz nakłonienie ofiary do wykonania procesu uwierzytelniania.
Gigant z Redmond zapewnia, iż luka nie była wykorzystywana i została załatana w najnowszej aktualizacji Microsoft Authenticator.

Pokaż / Dodaj komentarze do:
Microsoft Authenticator miał pilnować bezpieczeństwa. Sam otworzył furtkę