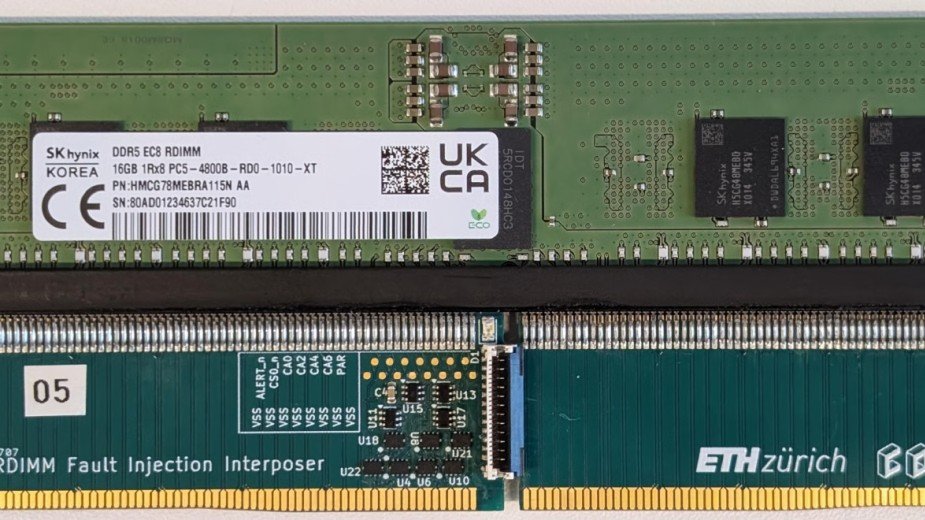
Naukowcy zbudowali adapter pamięci DDR5 za mniej niż 200 dolarów, który może zakłócać działanie chronionej pamięci serwera. DDRop pomija wybrane zapisy w pamięci, sprawiając, że procesory odczytują starsze, zaszyfrowane dane jako aktualne.
Badacze bezpieczeństwa odkryli nowy atak sprzętowy na poufne systemy obliczeniowe w nowoczesnych serwerach. Technika ta, nazwana DDRop, pozwala cyberprzestępcom na podważanie zabezpieczeń pamięci w procesorach Intel i AMD. Przełom nastąpił dzięki badaczom z KU Leuven, ETH Zurich, Uniwersytetu w Durham i Google. Ich badania koncentrują się na poufnym przetwarzaniu danych, technologii zaprojektowanej w celu ochrony wrażliwych obciążeń nawet w przypadku, gdy atakujący zhakował system operacyjny serwera lub hypervisor.
Zespół skupił się na zaufanych środowiskach wykonawczych, takich jak Intel TDX, Intel Scalable SGX i AMD SEV-SNP. Opracowali niedrogi adapter, który można zainstalować między procesorem a modułem pamięci DDR5. DDRop działa poprzez selektywne usuwanie zapisów do pamięci. Procesor kontynuuje odczytywanie starszych, zaszyfrowanych danych z pamięci, tak jakby były aktualne.
Intel TDX nie poradził sobie z demonstracją ataku
Naukowcy zademonstrowali najpoważniejsze konsekwencje ataku na Intel TDX. Manipulując chronionymi danymi tablicy stron, zmusili poufną maszynę wirtualną do przejścia w tryb debugowania i odczytali jej prywatną pamięć w postaci zwykłego tekstu.
Podstawowa luka sprowadza się do kompromisów projektowych podejmowanych w celu zapewnienia szybkości na masową skalę. Zwracając uwagę na znaczenie środowisk TEE (Trusted Execution Environments) w chmurze, badacze wyjaśniają, że TEE pomagają chronić wrażliwe obciążenia poprzez izolację wymuszaną sprzętowo, zdalne uwierzytelnianie i transparentne szyfrowanie pamięci.
„Aby jednak sprostać wymaganiom dotyczącym wydajności i rozmiaru pamięci, nowoczesne urządzenia TEE nie gwarantują świeżości kryptograficznej, co czyni je podatnymi na ataki typu replay przeprowadzane z dostępem do pamięci fizycznej” - piszą badacze.
Problem tkwi w świeżości danych
Innymi słowy, chociaż system może zweryfikować autentyczność danych, nie jest w stanie udowodnić, że jest to najnowsza wersja tych danych. Rozwiązanie tego problemu nie jest prostym zadaniem dla producentów chipów. Ponieważ atak opiera się na fizycznej luce w komunikacji sprzętowej pamięci, prosta aktualizacja oprogramowania nie jest w stanie usunąć podstawowego ograniczenia sprzętowego.
Firmy Intel i AMD potwierdziły wyniki badań, ale stwierdziły, że atak ten wykracza poza opublikowane przez nie modele zagrożeń, ponieważ wymaga fizycznego dostępu do serwerów. Mimo to, fizyczne manipulacje i zaufanie do sprzętu pozostają ciągłymi wyzwaniami w środowisku przedsiębiorstw.
Analitycy ds. bezpieczeństwa od dawna ostrzegają, że sprzętowe układy zabezpieczające mogą trwale śledzić maszyny, co zostało szczegółowo opisane w analizie sposobu, w jaki układy TPM tworzą trwałe sprzętowe odciski palców .
Spodobało Ci się? Podziel się ze znajomymi!

Pokaż / Dodaj komentarze do:
Zabezpieczenia Intel i AMD rozbite za 750 zł. Pokazali, jak ominąć ochronę pamięci