Miliony prób ataków, awarie serwerów i pierwsze potwierdzone przypadki wykonania złośliwego kodu. Luka bezpieczeństwa znana jako php2shell przestała być jedynie potencjalnym zagrożeniem. Specjaliści potwierdzili udane ataki na systemy działające z podatnymi wersjami PHP, a wiele internetowych usług nadal może wymagać pilnej aktualizacji.
Problem dotyczy popularnego języka skryptowego wykorzystywanego do budowania stron internetowych i aplikacji działających po stronie serwera. Twórcy PHP udostępnili już poprawki, ale ich wdrożenie nie następuje wszędzie w tym samym czasie. Tymczasem cyberprzestępcy nie czekają.
CISA potwierdza zagrożenie, a ataki trwają
Amerykańska Agencja ds. Cyberbezpieczeństwa i Bezpieczeństwa Informacji do swojego katalogu „Znanych luk wykorzystywanych w ataku” w poniedziałek tego tygodnia (CISA) dodała luki w zabezpieczeniach php2shell , potwierdzając tym samym skuteczność ataków. Adel Karimishiraz, dyrektor ds. wykrywania i reagowania w firmie Perplexity, zajmującej się sztuczną inteligencją, obsługuje honeypoty PHP i monitoruje je za pomocą Perplexity AI.
php2shell pozwala uruchamiać złośliwy kod
W ciągu pierwszych 26 godzin po opublikowaniu luk w zabezpieczeniach PHP zaobserwował liczne próby ataków. Problemy z brakiem pamięci wystąpiły 30 razy, a procesy robocze uległy awarii w 11 przypadkach, ale wykonanie wstrzykniętego złośliwego kodu nie zostało wykryte. Sytuacja zmieniła się w sobotę. Karimishiraz zaobserwował skuteczne wykorzystanie luk, a następnie opublikował analizę techniczną dokumentującą przebieg ataków. Na trzech honeypotach z PHP 8.4.26 zarejestrował łącznie 35 uruchomień powłoki systemowej. Działania pochodziły z dwóch adresów IP.
W odpowiedzi na luki w zabezpieczeniach php2shell, wiele organizacji proaktywnie wyłączyło swoje strony internetowe w zeszłym tygodniu, aby wdrożyć poprawki bezpieczeństwa. Większość z nich działa już ponownie. Firmy zajmujące się infrastrukturą sieciową, takie jak Amazon i Cloudflare, zaobserwowały miliony prób ataków. Do niedawna kończyły się one niepowodzeniem – ale to się zmieniło.
Pół miliona podatnych usług w Polsce
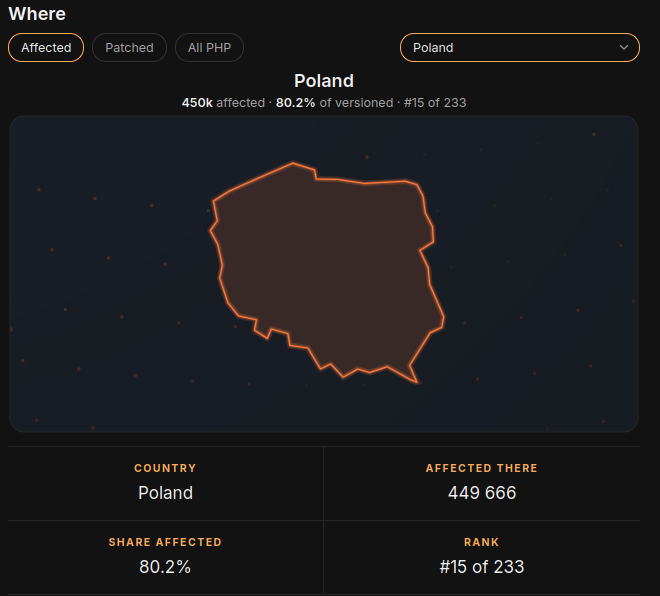
Skaner luk bezpieczeństwa firmy Censys wykrył blisko pół miliona podatnych instancji PHP w Polsce. Skaner nadal identyfikuje, że aż 80% usług zgłasza podatne wersje PHP. Jednak sam Censys zwraca uwagę, że kilka dystrybucji Linuksa udostępniają poprawki bezpieczeństwa wprowadzane do starszych wersji oprogramowania, bez zmiany numeru wersji w sposób widoczny dla zewnętrznych narzędzi. Zestawienie Censys pokazuje więc skalę potencjalnego problemu, a nie dokładną liczbę systemów podatnych na skuteczny atak.

Pokaż / Dodaj komentarze do:
Pół miliona usług w Polsce może być zagrożonych. Hakerzy już atakują