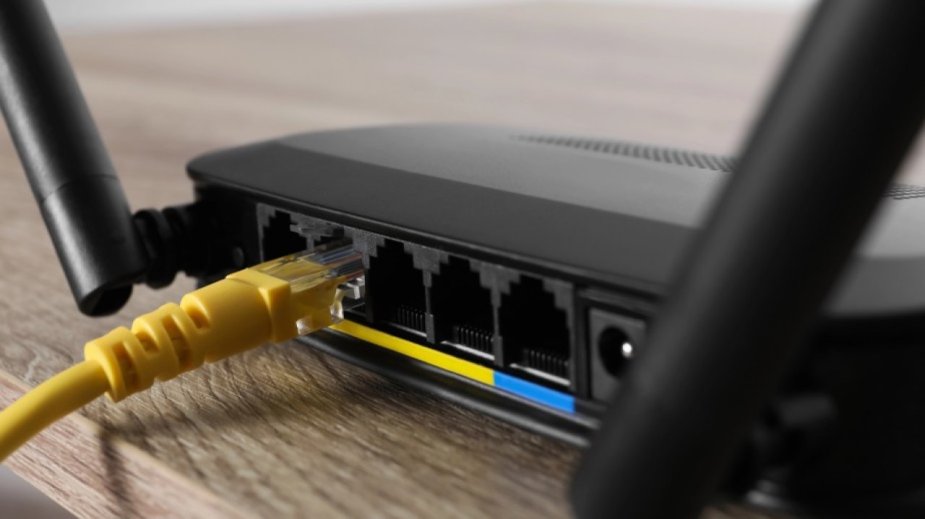
Masz router od operatora i zakładasz, że hasło do Wi-Fi chroni twoją sieć przed włamaniem? Nowe doniesienia o luce w oprogramowaniu układów Broadcom pokazują, że to może nie wystarczyć. Atakujący znajdujący się w zasięgu sieci bezprzewodowej może potencjalnie wykorzystać błąd, by uruchomić złośliwy kod i przejąć kontrolę nad routerem. Problem dotyczy starszego oprogramowania, które od lat trafiało do urządzeń wielu znanych marek.
Miliony routerów, w tym urządzenia firm Movistar, Cisco, TP-Link, Netgear, Nokia i ZTE, mogą być narażone na starą lukę w układzie scalonym firmy Broadcom, która umożliwia atakującym z pobliża uruchomienie złośliwego kodu bez znajomości hasła WiFi. Błąd dotyczy starszego oprogramowania WiFi opracowanego przez producenta układów scalonych Broadcom i stosowanego w sprzęcie dostarczanym przez dostawców internetu na całym świecie.
Stary błąd w układach Broadcom zagraża routerom
O luce poinformował badacz bezpieczeństwa Quentin Kaiser, który zaprezentował swoje ustalenia podczas konferencji Hexacon w Paryżu. Według jego analizy problem tkwi w starszym oprogramowaniu Wi-Fi firmy Broadcom, wykorzystywanym między innymi w routerach dostarczanych przez operatorów internetowych. Kaiser użył agenta Codex firmy OpenAI w trybie GPT 5.6 do analizy oprogramowania routera i tworzenia exploitów. Wykorzystanie sztucznej inteligencji, jak powiedział, pozwoliło mu zaoszczędzić miesiące.
Opisywany scenariusz jest szczególnie groźny w blokach, hotelach i innych miejscach, gdzie wiele routerów znajduje się blisko siebie. Przejęte urządzenie może stać się punktem wyjścia do dalszych działań, w tym przechwytywania danych przesyłanych przez sieć.
Kaiser szacuje, że w samej Belgii problem dotyczy około 1,5 miliona routerów, w tym 850 000 dostarczonych przez firmę Proximus, 500 000 od operatora kablowego VOO Devices i 210 000 od Orange Belgium.
Haker może zaatakować bez znajomości hasła Wi-F
Kaiser ostrzega również, że atak nie musi ograniczać się do bezpośredniego sąsiedztwa routera. Nie podał jednak dokładnego zasięgu, w jakim można skutecznie wykorzystać lukę, która wynika ze starego błędu obsługi pamięci w oprogramowaniu WiFi Protected Setup (WPS) firmy Broadcom, który pojawił się około 2010 r. Atakujący może wysłać serię zmanipulowanych komunikatów połączenia WPS do routera, powodując, że przetworzy on więcej danych, niż jego pamięć jest w stanie bezpiecznie pomieścić.
Może to spowodować nadpisanie części pamięci routera, co potencjalnie umożliwia atakującemu kradzież informacji lub wykonanie złośliwego kodu i przejęcie kontroli nad urządzeniem.
Atakujący nie potrzebuje hasła WiFi ani dostępu do sieci – wystarczy, że znajdzie się w zasięgu sieci bezprzewodowej, co potencjalnie umożliwi mu włamanie się do routerów znajdujących się w sąsiednich budynkach lub pokojach hotelowych.
„Nie daj się zwieść bliskości anteny. Ten atak działa na duże odległości” – powiedział Kaiser.
Broadcom znał problem, ale stare oprogramowanie nie jest już wspierane
Według relacji badacza Broadcom wiedział o podatności już w 2018 roku. Firma miała jednak nie opublikować oficjalnego komunikatu ani identyfikatora CVE, ponieważ oprogramowanie, którego dotyczy błąd, nie jest już objęte wsparciem technicznym.
Producent zastąpił podatny komponent nowszym rozwiązaniem, ale nie rozwiązało to automatycznie problemu w urządzeniach, które nadal korzystają ze starego oprogramowania. Routery mogą działać przez wiele lat, a aktualizacje ich oprogramowania zależą często od producenta sprzętu lub operatora internetowego.
Kaiser twierdzi, że podczas sprawdzania urządzeń do 15 października 2026 roku nie znalazł aktualizacji zabezpieczających dla testowanych modeli. Nie oznacza to jednak, że wszystkie urządzenia wymienionych marek są podatne lub że żaden producent nie przygotował poprawki dla innych modeli.
Jak sprawdzić, czy router jest zagrożony?
Kaiser udostępnił na GitHubie narzędzie pomagające identyfikować urządzenia potencjalnie podatne na atak. Zawiera ono skrypt do skanowania sieci bezprzewodowej oraz regułę YARA, która pozwala szukać charakterystycznych wzorców w oprogramowaniu układowym routera.
Dla większości użytkowników najprostszym rozwiązaniem będzie jednak kontakt z operatorem internetowym lub producentem urządzenia. Warto zapytać, czy konkretny model jest objęty problemem i czy dostępna jest aktualizacja oprogramowania układowego. Jeśli router nie otrzymuje już poprawek bezpieczeństwa, należy rozważyć jego wymianę.
Nie należy przy tym zakładać, że samo wyłączenie WPS rozwiąże problem. Według badacza taki krok może nie wystarczyć do usunięcia podatności, dlatego najważniejsze jest ustalenie, czy producent przygotował odpowiednią poprawkę.

Pokaż / Dodaj komentarze do:
Masz router od operatora? Hasło do Wi-Fi może ci nic nie dać