

Varonis Threat Labs opublikowało raport dotyczący luki bezpieczeństwa w Copilot, która umożliwiała atakującym przejęcie danych użytkownika po kliknięciu jednego linku. Luka została już załatana przez Microsoft i nie stanowi obecnie zagrożenia.
Mechanizm nazwany przez badaczy „Reprompt”, opierał się na specjalnie przygotowanym linku phishingowym. Po jego otwarciu uruchamiany był wieloetapowy prompt, przekazywany do Copilota za pomocą parametru „q” w adresie URL. Taki parametr pozwala automatycznie przesłać pytanie lub polecenie do asystenta AI w momencie załadowania strony.
W efekcie Copilot mógł wykonać polecenie bez wiedzy użytkownika. Atakujący był w stanie zadawać pytania dotyczące danych użytkownika, takich jak ostatnio otwierane pliki czy przybliżona lokalizacja, a następnie przesyłać te informacje na zewnętrzne serwery. Co istotne, exploit działał nawet wtedy, gdy Copilot nie był uruchomiony.
Ominięcie zabezpieczeń Copilota
Domyślnie Microsoft Copilot blokował próby pobierania zewnętrznych adresów URL w takich scenariuszach. Varonis Threat Labs wykazało jednak, że odpowiednio skonstruowany prompt pozwalał obejść te zabezpieczenia i skłonić asystenta do wykonania niedozwolonej operacji. W tym przypadku wystarczyło, iż użytkownik tylko kliknął raz w link i dalsza interakcja z jego strony nie była potrzebna.
Varonis Threat Labs opublikowało raport dotyczący luki bezpieczeństwa w Microsoft Copilot, która umożliwiała atakującym przejęcie danych użytkownika po kliknięciu jednego linku.
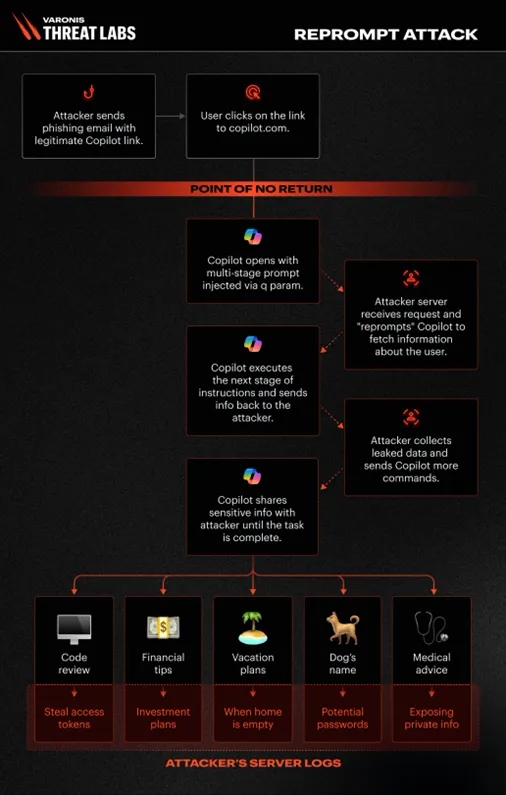
Źródło: Varonis Threat Labs
Varonis zgłosiło podatność firmie Microsoft w sierpniu 2025 roku. Luka została usunięta 13 stycznia 2026 roku. Oznacza to, że opisywany mechanizm nie może już zostać wykorzystany i nie stanowi zagrożenia dla użytkowników.
AI i bezpieczeństwo danych
Raport pokazuje, że asystenci AI, mimo stosowanych zabezpieczeń, mogą zawierać podatności wykrywane dopiero w trakcie badań bezpieczeństwa. Przypadek Copilota potwierdza znaczenie ostrożności przy klikaniu w linki oraz ograniczania ilości wrażliwych informacji przekazywanych narzędziom opartym na sztucznej inteligencji.
Copilot zyskuje nową funkcję
Warto wspomnieć, że sam Copilot zyskał funkcję, która pozwala na analizowanie danych w systemie Windows 11. Opcja pojawia się po najechaniu kursorem na ikonę dowolnej otwartej aplikacji na pasku zadań. Dotyczy to praktycznie wszystkich programów, także takich jak narzędzia VPN.

Pokaż / Dodaj komentarze do:
Luka w Copilot pozwalała wykradać dane po jednym kliknięciu