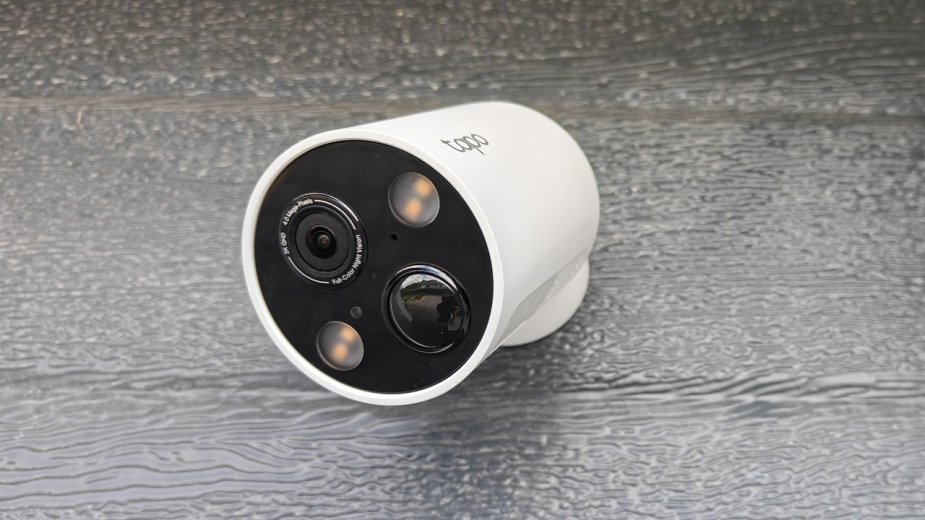
Pisaliśmy niedawno o wykrytych przez badaczy OPSWAT podatnościach w kamerach TP-Link Tapo. W przypadku modelu Tapo C200 wskazano m.in. lukę CVE-2026-15315, która mogła pozwolić osobie znajdującej się w tej samej sieci lokalnej na ominięcie mechanizmu uwierzytelniania i uzyskanie uprawnień administratora bez znajomości hasła. Druga podatność, CVE-2026-15316, mogła z kolei prowadzić do awarii usługi zarządzającej kamerą. Badacze informowali również o kolejnej luce, której szczegóły nie zostały jeszcze publicznie ujawnione.
W związku z publikacją naszego materiału do sprawy odniósł się TP-Link. Firma przekazała dodatkowe informacje dotyczące zakresu podatności, dostępności poprawek oraz warunków, jakie musiałby spełnić potencjalny atakujący.
Stanowisko TP-Link
W związku z publikacją raportu badaczy OPSWAT, TP-Link doprecyzował informacje dotyczące opisanych podatności CVE-2026-15315 oraz CVE-2026-15316. Firma podkreśla, że problem dotyczy wyłącznie konkretnych rewizji sprzętowych kamer, a poprawki bezpieczeństwa zostały udostępnione już w lipcu 2026 roku. Poniżej publikujemy stanowisko firmy w całości:
W związku z publikacją raportu badaczy OPSWAT, pragniemy doprecyzować informacje dotyczące opisanych podatności (CVE-2026-15315 oraz CVE-2026-15316). Naszym priorytetem jest bezpieczeństwo i spokój naszych klientów, dlatego chcemy wyraźnie zaznaczyć, że:
-
Problem nie dotyczy wszystkich kamer wymienionych modeli. Wspomniane w raporcie luki bezpieczeństwa odnoszą się wyłącznie do modelu Tapo C200 w rewizji sprzętowej V5 oraz do modelu Tapo C120 w rewizji sprzętowej V1. Użytkownicy posiadający inne wersje sprzętowe kamer Tapo (np. Tapo C200 v1, v2, v3, v4) nie są podatni na ten atak.
-
Bezpieczna aktualizacja jest dostępna od kilku tygodni. Natychmiast po otrzymaniu zgłoszenia podjęliśmy działania naprawcze, w wyniku czego stosowne poprawki do oprogramowania układowego zostały udostępnione naszym klientom w lipcu 2026 roku, na długo przed publikacją wspomnianego raportu.
-
Aby wykorzystać opisaną lukę, potencjalny atakujący musiałby wcześniej znajdować się w tej samej lokalnej sieci (LAN), co kamera. Atak z zewnątrz, z poziomu Internetu, nie jest możliwy w domyślnej i zalecanej konfiguracji urządzenia.
Zalecamy wszystkim użytkownikom bieżące aktualizowanie swoich urządzeń za pośrednictwem oficjalnej aplikacji Tapo, aby zapewnić sobie najwyższy poziom bezpieczeństwa.
Pełne informacje techniczne, w tym dokładne wersje łatek (np. firmware 1.4.6 dla modelu Tapo C200 v5) oraz instrukcje postępowania, opublikowaliśmy w dedykowanym wpisie FAQ na naszej stronie.
— Maciej Turski, Marketing Manager, TP-Link Polska
Kontekst
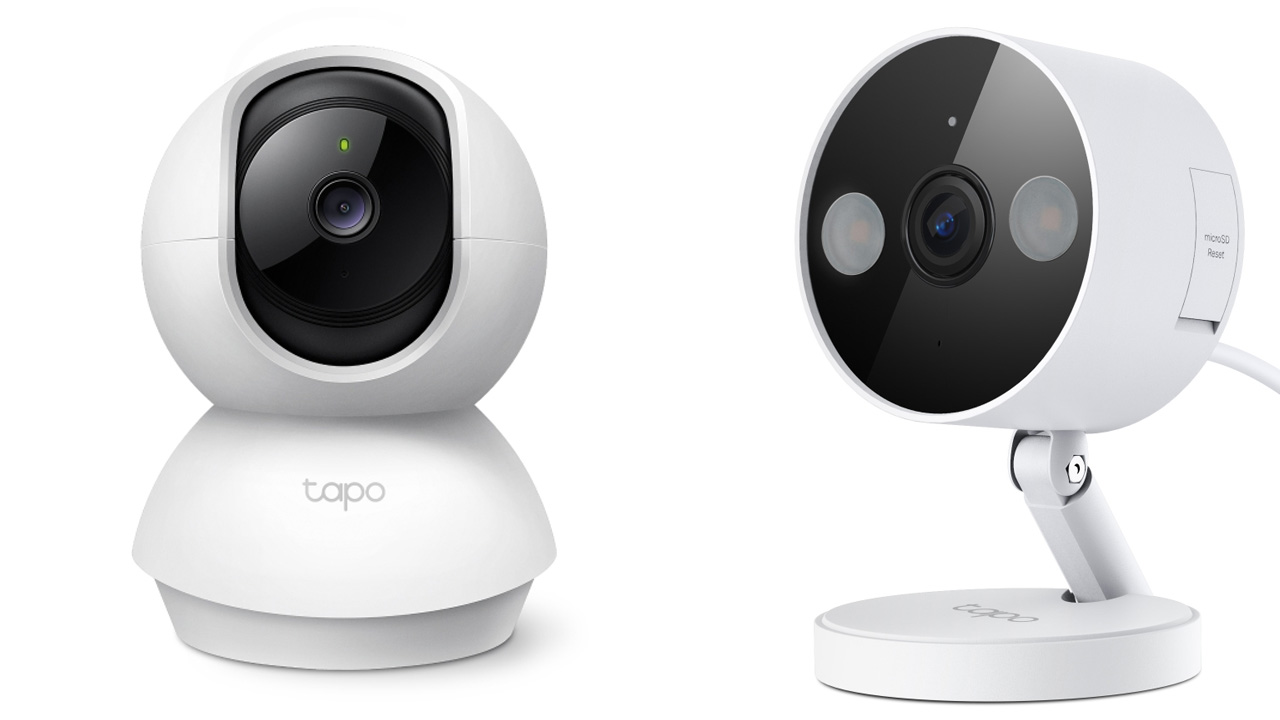
Stanowisko TP-Link zmienia kilka istotnych elementów obrazu przedstawionego w pierwotnym raporcie OPSWAT. Przede wszystkim podatności nie dotyczą wszystkich egzemplarzy wymienionych kamer, a według producenta problem ogranicza się do Tapo C200 w rewizji sprzętowej V5 oraz Tapo C120 w rewizji V1. Starsze rewizje Tapo C200, w tym v1, v2, v3 i v4, nie są według TP-Link podatne na opisany atak.
Istotny jest również status poprawek. W pierwotnym materiale zalecaliśmy użytkownikom instalację najnowszego firmware'u, natomiast TP-Link informuje, że odpowiednie aktualizacje zostały udostępnione już w lipcu 2026 roku, czyli przed publicznym opisaniem sprawy przez OPSWAT. W przypadku Tapo C200 V5 producent wskazuje firmware 1.4.6 jako wersję zawierającą odpowiednią poprawkę.
Nie oznacza to jednak, że same podatności nie były realnym problemem. OPSWAT opisał możliwość wykorzystania CVE-2026-15315 przez atakującego mającego dostęp do tej samej sieci lokalnej co kamera. W takim scenariuszu odpowiednio przygotowane żądania mogły pozwolić na ominięcie mechanizmu uwierzytelniania i uzyskanie uprawnień administratora. W konsekwencji możliwy był dostęp do funkcji kamery, w tym podglądu obrazu czy dwukierunkowej komunikacji audio.
Druga z ujawnionych podatności, CVE-2026-15316, dotyczy mechanizmu przetwarzania danych konfiguracyjnych i może prowadzić do awarii usługi zarządzającej kamerą. OPSWAT wspomniał także o trzeciej podatności, która według badaczy może mieć poważniejsze konsekwencje i potencjalnie umożliwiać wykorzystanie przejętej kamery do atakowania innych urządzeń w tej samej sieci. Jej szczegóły nie zostały jednak jeszcze ujawnione publicznie.
Warto przy tym zwrócić uwagę na jeszcze jedną kwestię. Opisane podatności nie oznaczają, że kamera jest dostępna dla dowolnego napastnika z Internetu. TP-Link podkreśla, że w domyślnej i zalecanej konfiguracji atakujący musiałby znajdować się wcześniej w tej samej sieci LAN co urządzenie. To istotne ograniczenie scenariusza ataku, choć nie eliminuje zagrożenia w przypadku naruszenia bezpieczeństwa lokalnej sieci.
Dla właścicieli kamer Tapo najważniejsza pozostaje więc kwestia rewizji sprzętowej oraz wersji firmware'u. Użytkownicy powinni sprawdzić, jaki wariant urządzenia posiadają, i upewnić się, że kamera korzysta z aktualnego oprogramowania układowego.
Spodobało Ci się? Podziel się ze znajomymi!

Pokaż / Dodaj komentarze do:
TP-Link odpowiada na doniesienia o groźnych lukach. Nie wszystkie kamery są zagrożone